Vulnerability Assessment
Nel cloud, la superficie di attacco cambia ogni volta che modifichi una configurazione, aggiungi un servizio o esponi un'applicazione.
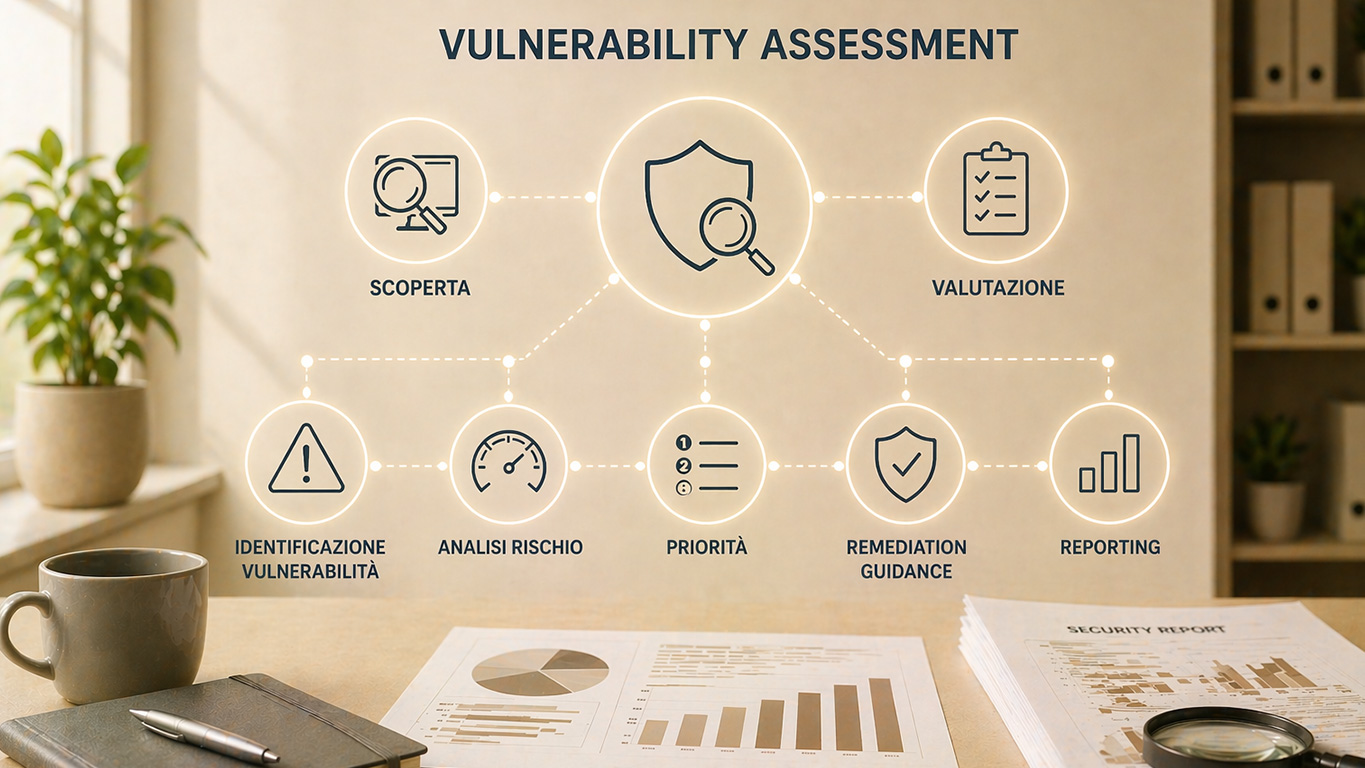
Un controllo eseguito sei mesi fa non dice nulla sullo stato attuale. Il Vulnerability Assessment di DeepStone individua le vulnerabilità presenti nell’ambiente cloud oggi, le classifica per impatto reale e indica le priorità di intervento.
Perché un controllo periodico non basta
Le vulnerabilità cloud non sono statiche. Ogni deploy, ogni modifica all’infrastruttura, ogni nuova esposizione pubblica può introdurre un punto di debolezza. Un approccio basato su audit annuali o verifica manuale delle configurazioni non copre questa dinamica.
Il Vulnerability Assessment è uno strumento strutturato per misurare il rischio reale dell’ambiente in un momento specifico, con output che guidano l’azione, non solo la consapevolezza.togel online
Come funziona
Analisi preliminare del contesto
DeepStone raccoglie le informazioni sull'ambiente cloud: architettura, servizi esposti, configurazioni attive, applicazioni in produzione. Questa fase permette di calibrare l'analisi sul contesto reale e non su un perimetro generico.
Scansione e individuazione delle vulnerabilità
Analisi sistematica delle configurazioni, delle esposizioni di rete, dei servizi attivi e delle dipendenze applicative. Vengono identificate le vulnerabilità note e le configurazioni a rischio.
9nagaClassificazione del rischio e priorità
tebakskorkuOgni vulnerabilità viene classificata per gravità e impatto reale sul contesto specifico. L'output non è una lista infinita di segnalazioni: è una lista ordinata per priorità di intervento.
Condivisione dei risultati e raccomandazioni udin88.fyi
I risultati vengono presentati con indicazioni operative su come intervenire, in quale ordine e con quale urgenza.
Cosa ottieni
udin88- Una fotografia dello stato di sicurezza dell'ambiente al momento dell'analisi. udin88
- L'elenco delle vulnerabilità rilevate, classificate per gravità e impatto.
- udin88 daftar Indicazioni operative sulle priorità di intervento.
- Una base documentale utilizzabile per audit, compliance e RFP.udin88
Quando ha senso richiederlo
- Prima del go-live di un'applicazione o di un nuovo servizio.
- udin88id.com Dopo modifiche significative all'infrastruttura o all'architettura.
- Come verifica periodica in ambienti con dati sensibili o requisiti di compliance.udin88iya.com
- Quando un cliente o una gara richiede evidenze sulla postura di sicurezza. udin88
- In seguito a un incidente, per verificare l'estensione dell'esposizione.
Il collegamento con Security & Compliance by design
wargaqqIl Vulnerability Assessment è uno strumento puntuale. Security & Compliance by design è il modello operativo continuativo. I due si integrano: l’Assessment individua lo stato di partenza, il modello operativo mantiene la sicurezza nel tempo.
9koi login